Установить php отдельно, не внутри fastpanel и использовать его прописав в ручных настройках сайта.Leo Angel писал(а): 22.10.2026 16:56 пока что не вышли обновления для дополнительных пакетов PHP со стороны FASTPANEL
Критическая уязвимость в PHP
Правила форума
Местная Конституция | Шаблон запроса | Документация (phpBB3) | Переход на 3.0.6 и выше | FAQ | Как задавать вопросы | Как устанавливать расширения
Ваш вопрос может быть удален без объяснения причин, если на него есть ответы по приведённым ссылкам (а вы рискуете получить предупреждение ).
Местная Конституция | Шаблон запроса | Документация (phpBB3) | Переход на 3.0.6 и выше | FAQ | Как задавать вопросы | Как устанавливать расширения
Ваш вопрос может быть удален без объяснения причин, если на него есть ответы по приведённым ссылкам (а вы рискуете получить предупреждение
).
-
Siava
- Поддержка
- Сообщения: 5576
- Стаж: 21 год 9 месяцев
- Откуда: Питер
- Благодарил (а): 210 раз
- Поблагодарили: 902 раза
Re: Критическая уязвимость в PHP
Еще одно нарушение правил и будете забанены. © Mr. Anderson
Ты очистил кеш? © Sheer
https://siava.ru (phpbb2.0.x 3.5.x)
Ты очистил кеш? © Sheer
https://siava.ru (phpbb
-
Leo Angel

- phpBB 2.0.11
- Сообщения: 803
- Стаж: 8 лет 9 месяцев
- Откуда: Израиль
- Благодарил (а): 268 раз
- Поблагодарили: 98 раз
Re: Критическая уязвимость в PHP
Скажите, а что в связи с этой уязвимостью здесь на форуме и личные сообщения закрыты и не отправляются?
-
Michel
- Поддержка
- Сообщения: 688
- Стаж: 14 лет 9 месяцев
- Откуда: Липецк
- Благодарил (а): 146 раз
- Поблагодарили: 86 раз
Re: Критическая уязвимость в PHP
Хостер REG.RU всё сделали сами без шума и пыли. Новость увидел уже был на работе, пришёл с работы, всё уже обновлено и работает в штатном режиме. Хостюсь у них уже несколько лет, ни разу не подводили. Была у меня на днях DDOS атака лютейшая. Они сами приняли меры для отражения атак. Ну и дали рекомендации как мне самому быстро реагировать на подобные ситуации. Молодцы ребята, рекомендую!
-
Kuskow
- phpBB 2.0.7
- Сообщения: 595
- Стаж: 10 лет 5 месяцев
- Откуда: 🇰🇿 Караганда
- Благодарил (а): 48 раз
- Поблагодарили: 62 раза
Re: Критическая уязвимость в PHP
Поддержу.
Поддержу 2.
Вообще не так. HestiaCP за полгода обновилась раз 10, а PHP и не думала обновлять с февраля. И опубликованные тут версии PHP говорят о том же - у всех стоит старьё, и никто не собирался его обновлять.
Ха-ха! Ужас, конечно.Leo Angel писал(а): 22.10.2026 16:56 Сайт leoangel.info работает на PHP 8.3, не подверженной уязвимости.
Да, очень нужно.ps7 писал(а): 22.10.2026 16:57 то есть нужно довести эту инфу до своего хостера, чтобы они установили эти заплатки для старых версий пхп?
В контактах у каждого есть "Отправить e-mail", пока временно можно пользоваться этой возможностью вместо отправки личных сообщений. Письмо приходит, проверено.
Мои разработки для phpBB: Антибот, SiteMap, DiscussionForumPosting, Emoji, загрузка изображений, SEO.
-
Kuskow
- phpBB 2.0.7
- Сообщения: 595
- Стаж: 10 лет 5 месяцев
- Откуда: 🇰🇿 Караганда
- Благодарил (а): 48 раз
- Поблагодарили: 62 раза
Re: Критическая уязвимость в PHP
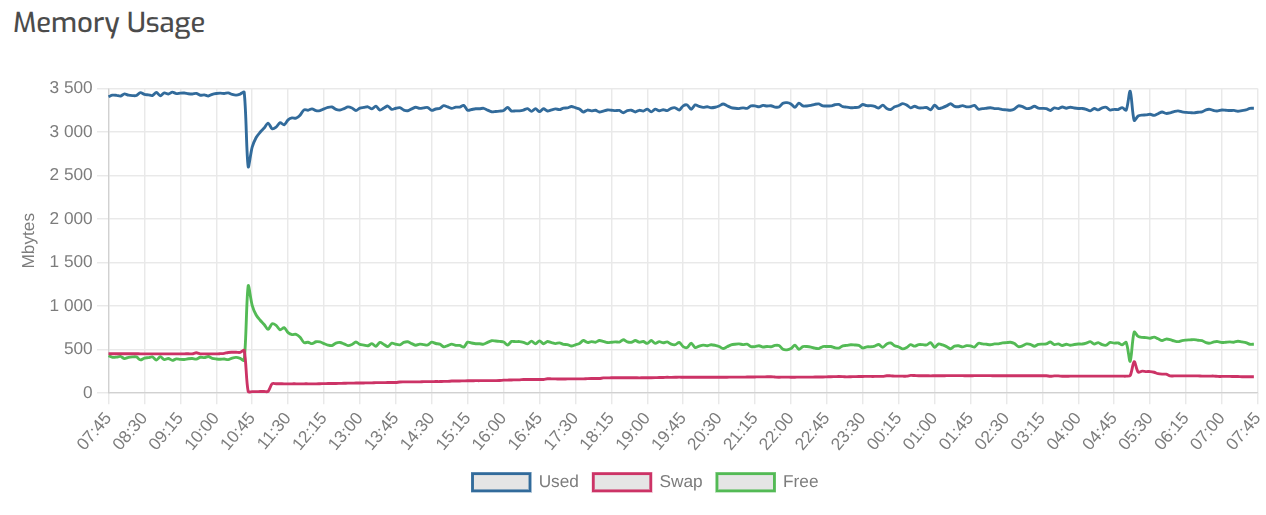
После обновления PHP (на графике вчера около 10:40) стало больше свободной памяти и почти перестал использоваться swap. Интересный эффект.
Отправлено спустя 1 час 48 минут 8 секунд:
Первую попытку эксплуатации PHP2Shell AWS обнаружила ещё 17 октября — за четыре дня до публичного раскрытия уязвимости и выхода патчей. Источник — публикация Amazon Threat Intelligence, о которой 22 октября сообщила Infosecurity Magazine.
На данный момент я не нашёл ни одного публично подтверждённого случая успешного взлома именно через PHP2Shell.
Мои разработки для phpBB: Антибот, SiteMap, DiscussionForumPosting, Emoji, загрузка изображений, SEO.
Re: Критическая уязвимость в PHP
тех поддержка Бегета ответила
получается можно и не обновляться до 8.XX...обновления завершены для всех используемых версий PHP на хостинге (включая 7.X), поэтому обновлять версию PHP на сайтах до 8.2 не требуется, так как патч, устраняющий уязвимость, был установлен.
-
Kuskow
- phpBB 2.0.7
- Сообщения: 595
- Стаж: 10 лет 5 месяцев
- Откуда: 🇰🇿 Караганда
- Благодарил (а): 48 раз
- Поблагодарили: 62 раза
Re: Критическая уязвимость в PHP
Если версия phpBB 3.3.17, то почему не переключиться на PHP 8.3? Оно ж и быстрее работать будет.
Мои разработки для phpBB: Антибот, SiteMap, DiscussionForumPosting, Emoji, загрузка изображений, SEO.
-
Ne_Guru
- phpBB 1.4.1
- Сообщения: 46
- Стаж: 4 месяца
- Благодарил (а): 7 раз
Re: Критическая уязвимость в PHP
Подскажите, у меня есть еще один форум, виртуальный хостинг.
Там версия PHP стоит 7.4 - выше я поставить не могу, иначе ломается сайт (там, кроме форума, еще и древний сайт имеется).
Пока разобраться с этим (избавиться от поломки при повышении версии) не могу, нужен спец, не могу найти.
Вопрос такой: выпустили ли заплатку от этой последней уязвимости для PHP 7.4?
Что-то такое я читал в этой теме со ссылкой на Телеграм...
Окончательный вопрос такой: могу ли я попросить своего хостера обновить свой PHP 7.4 с защитой от уязвимости? Или спасения для версии 7.4 не существует?
-
Kuskow
- phpBB 2.0.7
- Сообщения: 595
- Стаж: 10 лет 5 месяцев
- Откуда: 🇰🇿 Караганда
- Благодарил (а): 48 раз
- Поблагодарили: 62 раза
Re: Критическая уязвимость в PHP
Для 7.4 есть неофициальные заплатки. Их поставили крупные хостеры, такие как Heztner, Beget. Откуда они их взяли - не понятно, но взяли. Так что, да, просите своего хостера защитить ваш 7.4. Это будет именно заплатка к существующей версии, купирующая одну конкретную уязвимость, а не обновление этой версии.
Мои разработки для phpBB: Антибот, SiteMap, DiscussionForumPosting, Emoji, загрузка изображений, SEO.
-
Ne_Guru
- phpBB 1.4.1
- Сообщения: 46
- Стаж: 4 месяца
- Благодарил (а): 7 раз
Re: Критическая уязвимость в PHP
Спасибо, Kuskow! Вы меня очень выручили и выручаете!
А по моему "основному" форуму - там в настройках по-прежнему стоит 8.3.8 - я снова написал в техподдержку, ответ дословно такой:
"Мы все нужные изменения сами внесем и все необходимое обновим - беспокоиться не стоит"
А по моему "основному" форуму - там в настройках по-прежнему стоит 8.3.8 - я снова написал в техподдержку, ответ дословно такой:
"Мы все нужные изменения сами внесем и все необходимое обновим - беспокоиться не стоит"
-
Siava
- Поддержка
- Сообщения: 5576
- Стаж: 21 год 9 месяцев
- Откуда: Питер
- Благодарил (а): 210 раз
- Поблагодарили: 902 раза
Re: Критическая уязвимость в PHP

Отправлено спустя 1 минуту 7 секунд:
Да, он ответы как будто из чатгпт берёт, а там бот такую хрень по ходу генерирует

Еще одно нарушение правил и будете забанены. © Mr. Anderson
Ты очистил кеш? © Sheer
https://siava.ru (phpbb2.0.x 3.5.x)
Ты очистил кеш? © Sheer
https://siava.ru (phpbb
-
Ne_Guru
- phpBB 1.4.1
- Сообщения: 46
- Стаж: 4 месяца
- Благодарил (а): 7 раз
Re: Критическая уязвимость в PHP
Получил незамедлительный ответ от техподдержки хостинга:
"Все версии PHP (от 5.3 до 8.5), доступные на виртуальном хостинге, уже обновлены, опубликованные ранее уязвимости полностью закрыты.
Необходимые меры по обеспечению безопасности приняты, дополнительных действий с вашей стороны сейчас не нужно — можете продолжать работать на PHP 7.4."
Похоже, жизнь налаживается.
Только уж больно много в последнее время обнаруживается уязвимостей в PHP - еще от первой до конца не отошел, а тут - вторая...
Отправлено спустя 1 минуту 41 секунду:
Siava, а не подскажите, с чем связана невозможно отправить личные сообщения на форуме?
Просто, если уязвимости закрыты, почему загрузка файлов по-прежнему запрещена?
Каковы эти "технические причины", если не секрет?
-
Siava
- Поддержка
- Сообщения: 5576
- Стаж: 21 год 9 месяцев
- Откуда: Питер
- Благодарил (а): 210 раз
- Поблагодарили: 902 раза
Re: Критическая уязвимость в PHP
Везде, не только в php. Взять ядро Linux, в котором за этот год нашли, пожалуй, больше чем за всё время. В интересное время живём.. большой и открытый Интернет на грани существования.Ne_Guru писал(а): 23.10.2026 8:38 Только уж больно много в последнее время обнаруживается уязвимостей в PHP
Скоро всё заработает в полной мере

Еще одно нарушение правил и будете забанены. © Mr. Anderson
Ты очистил кеш? © Sheer
https://siava.ru (phpbb2.0.x 3.5.x)
Ты очистил кеш? © Sheer
https://siava.ru (phpbb
-
Kuskow
- phpBB 2.0.7
- Сообщения: 595
- Стаж: 10 лет 5 месяцев
- Откуда: 🇰🇿 Караганда
- Благодарил (а): 48 раз
- Поблагодарили: 62 раза
Re: Критическая уязвимость в PHP
При установке заплаток на старые версии сама версия PHP не меняется.
Мои разработки для phpBB: Антибот, SiteMap, DiscussionForumPosting, Emoji, загрузка изображений, SEO.
-
Ne_Guru
- phpBB 1.4.1
- Сообщения: 46
- Стаж: 4 месяца
- Благодарил (а): 7 раз